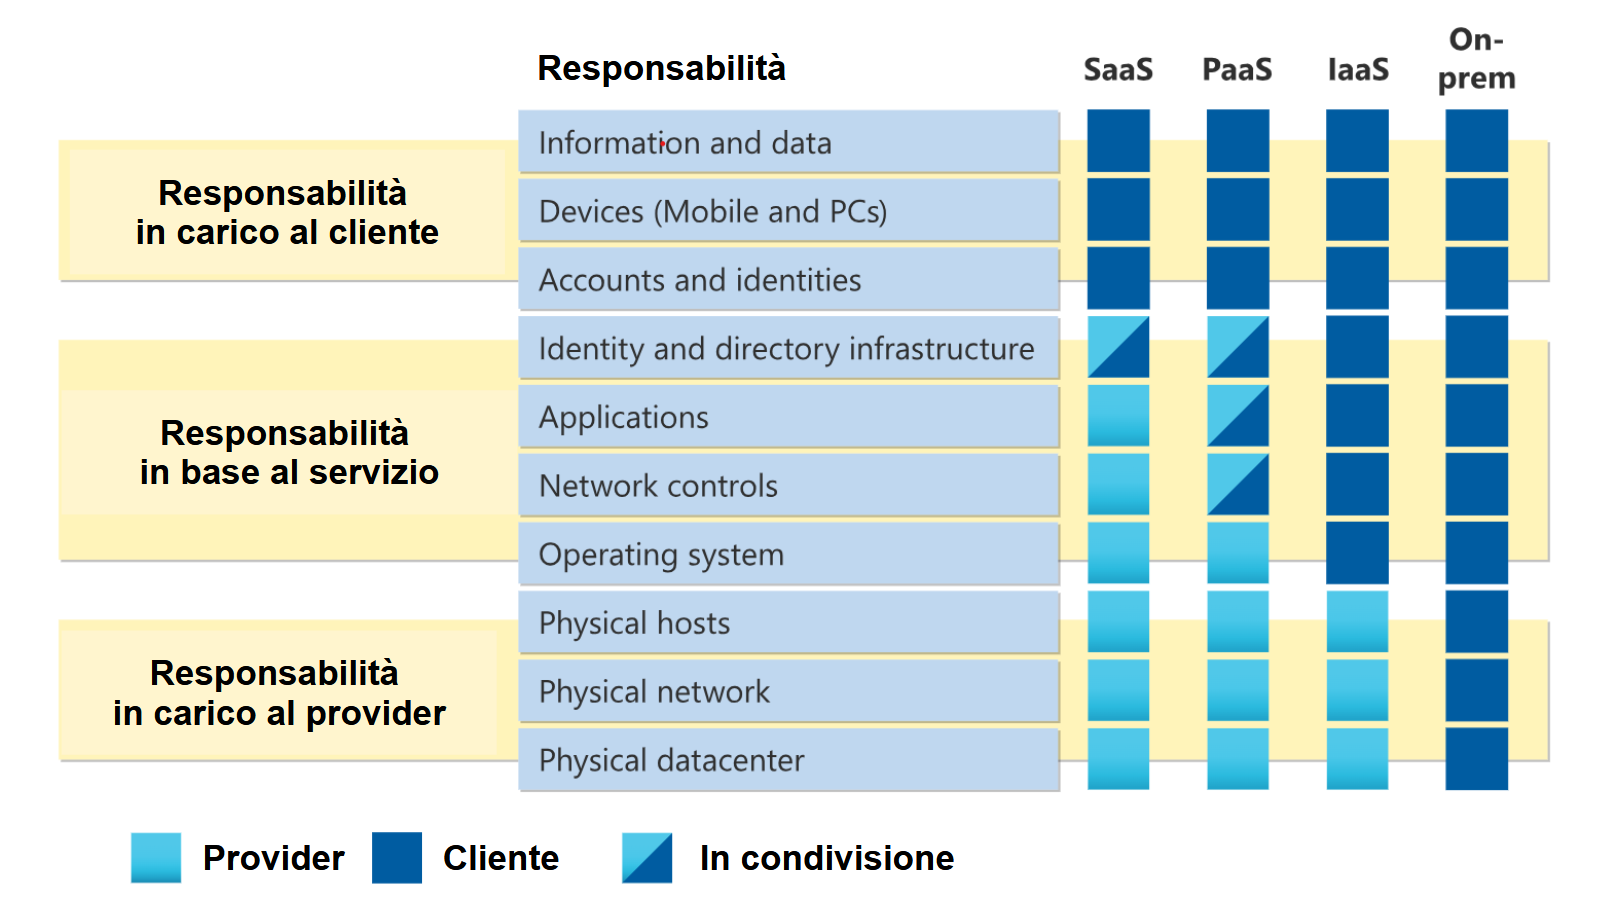
Il modello di responsabilità condivisa nel cloud computing delinea la suddivisione dei compiti di sicurezza e responsabilità tra il fornitore di servizi (es. AWS, Google Cloud, Azure) e il cliente. Il concetto fondamentale è che il provider è responsabile della sicurezza del cloud, mentre il cliente è responsabile della sicurezza nel cloud.
Con un data center locale di proprietà, il cliente è responsabile di tutto. Con il cloud computing, queste responsabilità cambiano. Il fornitore protegge l'infrastruttura globale che esegue tutti i servizi offerti, inclusi hardware, software, networking e le strutture fisiche. Il cliente, invece, deve proteggere i propri dati, gestire l'accesso degli utenti, configurare correttamente i servizi e le risorse di rete (come i firewall) e, a seconda del servizio, gestire il sistema operativo e le applicazioni.
Il modello di responsabilità condivisa è strettamente legato ai tipi di servizio cloud: infrastruttura distribuita come servizio (IaaS), piattaforma distribuita come servizio (PaaS) e software distribuito come servizio (SaaS): in IaaS il cliente ha più responsabilità, che diminuiscono progressivamente in PaaS e SaaS.
Per un approfondimento dei modelli di cloud computing, vi rimando a questo articolo: Modelli di servizio e distribuzione nel Cloud Computing
Riepilogo delle responsabilità condivise nel cloud computing
- Responsabilità sempre del Fornitore Cloud (Sicurezza del Cloud):
- Infrastruttura fisica (data center, server, cavi).
- Hardware e software di base per l'esecuzione dei servizi.
- Rete e storage a livello infrastrutturale.
- Responsabilità sempre del Cliente (Sicurezza nel Cloud):
- Protezione dei propri dati e delle credenziali.
- Gestione delle identità e degli accessi (IAM).
- Configurazione di rete (firewall, security group).
- Sicurezza delle applicazioni e gestione del sistema operativo (per IaaS/PaaS).
- Il modello di servizio determinerà la responsabilità di elementi come:
- Sistemi operativi
- Controlli di rete
- Applicazioni
- Identità e infrastruttura